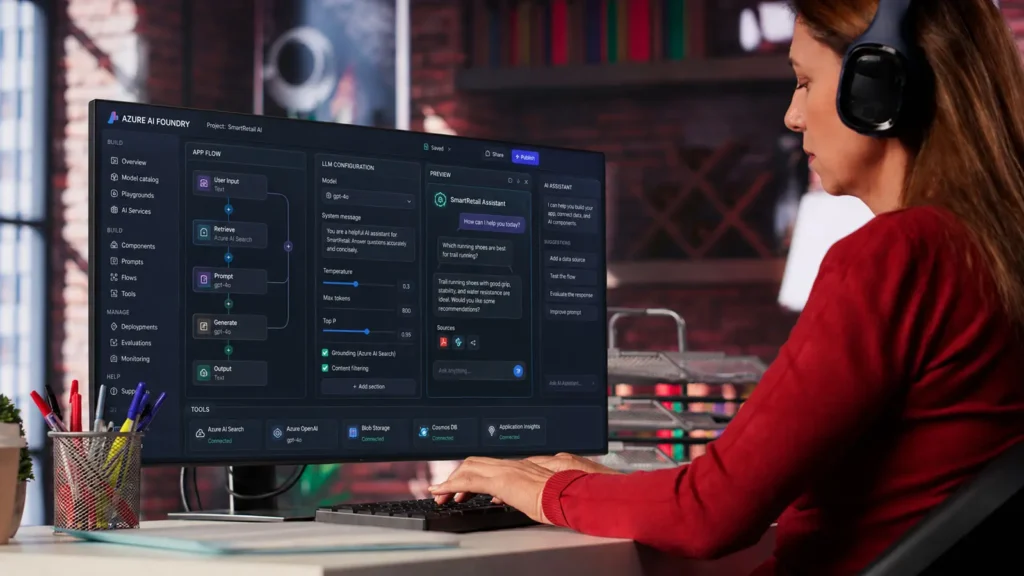
La arquitectura de un agente de IA define cómo se conectan el modelo, los datos, las herramientas, la identidad y la observabilidad. En el entorno Microsoft se construye con Copilot Studio para casos sin código y Azure AI Foundry para lógica a la medida, y se administra con Agent 365. Esa base decide si el agente llega a producción.
Si buscas el panorama completo del tema, revisa la guía sobre agentes de IA para empresas.
2025 fue el año de los experimentos de agentes IA. El 2026 es el año para llevarlos a producción
Tres años después del lanzamiento de ChatGPT, el mercado llegó a un punto de quiebre difícil de ignorar: el 75% de las empresas experimentó con agentes de IA en 2025, pero solo el 15% logró implementar sistemas autónomos en producción. El otro 60% tiene un POC archivado, un presupuesto consumido y un equipo que aprendió mucho sobre prompting pero poco sobre arquitectura.
El dato global respalda lo que cualquier CTO en Chile ya siente: la tecnología existe y funciona. El problema no es técnico. Es organizacional, arquitectónico y, en muchos casos, de secuencia. Se arrancó por el modelo de lenguaje cuando había que arrancar por los datos. Se invirtió en demos cuando había que invertir en gobernanza. Se escaló antes de medir.
Este post existe para que eso no te pase a ti.
No es una introducción a la inteligencia artificial. Asumimos que ya sabes lo básico. Esto es para el CTO de una empresa mediana o grande que tiene que tomar decisiones reales: qué plataforma elegir, cómo estructurar la arquitectura, por dónde empezar con 90 días de runway y cómo no repetir los errores del año pasado.
Chile tiene contexto favorable: lidera la adopción de IA en Latinoamérica, con casi el 33% de sus empresas en fase avanzada y una inversión per cápita en IA que supera a Argentina, México y Brasil. La ventana para diferenciarse todavía está abierta. Pero se está cerrando.
1. La distinción que define tu arquitectura antes de escribir una línea de código
La distinción define la arquitectura: un chatbot responde, un agente ejecuta. Un agente suma cuatro capacidades que un modelo estático no tiene: memoria persistente, uso de herramientas, planificación y autocrítica. Diseñar como si fuera un chatbot produce algo que no escala ni opera solo.
Muchos equipos creen que ya tienen agentes porque instalaron Copilot o conectaron GPT-4 a su CRM. El error es comprensible, pero caro: si diseñas tu arquitectura pensando que tienes un chatbot sofisticado, vas a construir algo que no escala, no aprende y no puede operar sin un humano mirando la pantalla.
Un chatbot responde preguntas. Un agente de IA ejecuta tareas.
La diferencia no es semántica. Es de capacidad técnica, y esas capacidades determinan qué puedes automatizar, qué riesgo asumes y cuánto presupuesto necesitas.
Un agente de IA tiene cuatro propiedades que no tiene un LLM estático:
Memoria persistente. El agente recuerda el contexto de interacciones pasadas. No empieza de cero en cada llamada. Puede mantener el estado de una negociación, un proceso de onboarding o una alerta de monitoreo a lo largo del tiempo.
Uso de herramientas. El agente puede ejecutar búsquedas en la web, correr código, consultar bases de datos, llamar APIs y manipular calendarios. No solo genera texto: actúa sobre sistemas reales.
Capacidad de planificación. Frente a un objetivo complejo, el agente puede descomponerlo en subtareas, ejecutarlas en orden, evaluar los resultados intermedios y ajustar el plan si algo falla.
Autocrítica. Un agente bien diseñado puede evaluar su propio output y decidir si necesita iterar antes de entregar el resultado. Esta propiedad, subestimada, es la que más reduce intervenciones humanas en producción.
Esto tiene consecuencias directas para la arquitectura: necesitas una capa de memoria (vectorial o relacional), una capa de herramientas (conectores, APIs, protocolos de integración), una capa de orquestación (que gestione el flujo entre múltiples agentes) y una capa de gobernanza (que controle qué puede hacer el agente, con qué datos y en qué condiciones).
Si tu arquitectura actual no contempla estas cuatro capas, no tienes un sistema de agentes. Tienes un LLM con una buena interfaz.
Aquí está la diferencia visual entre los dos modelos:
La pregunta correcta para un CTO no es “¿tenemos IA?” sino “¿nuestro sistema puede ejecutar una tarea de principio a fin sin que alguien tenga que revisar cada paso?”. Si la respuesta es no, tienes un asistente, no un agente.
2. Los 4 casos de uso de agentes IA con mayor ROI para empresas medianas y grandes en 2026
Los casos con mejor retorno para empresas medianas y grandes son cuatro: automatización de pipelines de datos, modernización de código legacy, atención al cliente de alto volumen y sistemas multiagente para procesos complejos. El caso correcto depende de tu vertical, tu stack y la calidad de tus datos.
2.1. Automatización de pipelines de datos
El caso más silencioso y el más rentable. En la mayoría de empresas medianas, el 40% del tiempo de un analista se va en tareas que podrían automatizarse: consolidar reportes de distintas fuentes, detectar anomalías, preparar presentaciones ejecutivas a partir de datos crudos, actualizar dashboards.
Un agente conectado a Microsoft Fabric puede recibir un objetivo (“prepara el reporte semanal de ventas comparado con el mismo período del año pasado, e identifica las tres desviaciones más relevantes”), ejecutarlo de forma autónoma, validar los datos y entregar el output listo para revisión.
El ROI es directo: tiempo de analista redirigido a trabajo de mayor valor, reducción de errores por manipulación manual y ciclos de reporting que bajan de horas a minutos.
2.2. Modernización de código legacy
Menos visible en una junta directiva, pero estratégicamente crítico. Miles de empresas chilenas tienen aplicaciones corriendo sobre .NET antiguo, Java sin actualizar o SQL legacy que nadie quiere tocar porque “funciona”. Ese código es el freno más común para cualquier iniciativa de IA: si tus datos viven en sistemas que no tienen APIs modernas, cualquier agente que construyas va a depender de integraciones frágiles.
Un agente entrenado para modernización de código puede analizar el codebase, proponer la ruta de migración, generar las primeras versiones del código nuevo y ejecutar las pruebas automáticas. Una compañía de semiconductores aplicó este patrón y resolvió problemas tres veces más rápido que con su proceso anterior, con una tasa de éxito del 75% en las migraciones autónomas.
Este caso tiene doble beneficio: limpia la deuda técnica y crea la base de datos estructurada que necesitan el resto de los agentes.
2.3. Orquestación de atención al cliente de alto volumen
El caso más visible, pero también el más mal implementado. La diferencia entre un bot de FAQ y un agente real de servicio al cliente es que el segundo puede ejecutar acciones: revisar el estado de una orden directamente en el ERP, generar una nota de crédito, escalar un caso con contexto completo al equipo correcto, actualizar la ficha del cliente en el CRM.
Una empresa de logística que implementó este patrón pasó de dos horas promedio de respuesta a 90 segundos. El impacto no fue solo en NPS: redujo el costo por ticket en un 60% y liberó al equipo humano para manejar los casos realmente complejos.
La clave está en definir bien los límites: qué puede resolver el agente de forma autónoma y qué requiere aprobación humana. Ese diseño es más importante que el modelo de lenguaje que elijas.
2.4. Sistemas multi-agente para procesos de negocio complejos
El caso más sofisticado y el que más diferencia hace en empresas grandes. En lugar de un solo agente que intenta hacer todo, se diseña un equipo de agentes especializados que colaboran: uno extrae información de documentos, otro la valida contra bases de datos internas, otro genera el borrador de respuesta y un cuarto verifica el cumplimiento normativo antes de enviar.
Las consultas sobre sistemas multi-agente aumentaron un 1,445% entre el primer trimestre de 2024 y el segundo de 2025. Las empresas ya no quieren un agente, quieren equipos completos de agentes coordinados. Esta arquitectura es la que permite escalar sin que la complejidad crezca linealmente con el volumen.
Para el detalle de casos por área (soporte, ventas, RRHH, atención, finanzas), revisa la guía de casos de uso de agentes de IA.
3. Árbol de decisión técnica, cómo elegir tu plataforma de agentes IA en Azure
Para elegir plataforma en Azure hay tres rutas: Copilot Studio para equipos de negocio y casos definidos, Azure AI Foundry para desarrollo con control total y multiagente, y la combinación de ambas, que es el patrón más común. El criterio honesto: elige la que tu equipo puede operar en producción.
| Criterio | Azure AI Foundry | Copilot Studio |
|---|---|---|
| Perfil del equipo | Devs con Python / Node | Equipos de negocio |
| Complejidad del caso | Alta, multi-agente | Media, flujos definidos |
| Control y gobernanza | Granular, total | Gestionado por MS |
| Tiempo al primer agente | Semanas (con base) | Días |
| Integración con datos | Cualquier fuente vía MCP | SharePoint, M365, Fabric |
| Mejor para | Productos propios, ISVs | Automatización interna |
Azure AI Foundry es la plataforma de producción. Está diseñada para equipos de desarrollo que necesitan control total sobre el modelo, las integraciones y el comportamiento del agente. Soporta arquitecturas multi-agente, tiene un runtime administrado y ofrece observabilidad nativa con integración a Azure Monitor. Para empresas que quieren construir productos propios o integrar agentes en aplicaciones cliente, esta es la ruta.
Copilot Studio es la ruta de bajo código. Permite a equipos de negocio construir agentes con conectores predefinidos para el ecosistema Microsoft (SharePoint, Dynamics, Teams) sin necesidad de código extenso. Es ideal para prototipar rápido y para casos de uso bien definidos dentro del stack M365. El trade-off es menor flexibilidad cuando el caso se sale del ecosistema Microsoft.
La combinación de ambas es el patrón más común en empresas medianas con equipos mixtos: Copilot Studio para los casos de uso que pueden manejar los equipos de negocio, y Foundry para los agentes que requieren integraciones complejas o lógica avanzada. Esta arquitectura híbrida reduce el tiempo de desarrollo total sin sacrificar la profundidad donde la profundidad importa. Cuando los agentes se multiplican, Agent 365 los administra como parte de la plantilla, con identidad y control central.
La tercera opción, GPU e IaaS propios, existe para casos muy específicos: modelos propietarios que no puedes correr en cloud, requisitos de soberanía de datos extremos, o cargas de trabajo de entrenamiento que justifican la infraestructura dedicada. Para la mayoría de empresas medianas y grandes, esta ruta agrega complejidad sin agregar valor proporcional.
4. Arquitectura de referencia para tu primer agente en producción
Un agente en producción integra capas que se apoyan entre sí: datos, memoria y contexto, modelos, herramientas, orquestación, observabilidad y gobernanza. Si una capa falta o está mal diseñada, las demás lo pagan. La que más proyectos subestiman es la de datos y contexto.
Cada capa tiene su propia historia de implementación. Aquí van los puntos críticos que más se subestiman:
Sobre la capa de modelos: el modelo de lenguaje no es la decisión más importante. Es la decisión más visible, pero no la más importante. Azure AI Foundry da acceso a más de 11,000 modelos, y la mayoría de casos de uso empresariales no requiere el modelo más grande ni el más costoso. La elección correcta se hace evaluando tres variables: latencia aceptable, costo por token a escala y capacidad específica para el dominio del caso de uso. Un modelo bien ajustado a tu dominio bate consistentemente a un modelo genérico más potente.
Sobre la capa de herramientas y el rol del MCP: el Model Context Protocol es la pieza que más cambia el juego en arquitecturas de agentes empresariales. Permite que el agente se conecte a tus sistemas existentes mediante interfaces estandarizadas, sin necesidad de escribir código de integración personalizado para cada fuente. La implicación práctica es enorme: en lugar de construir conectores a medida para tu CRM, tu ERP y tus bases de datos, defines los servidores MCP una vez y el agente los consume de forma estandarizada. Esto reduce el tiempo de integración de semanas a días.
Sobre la capa de memoria: este es el punto donde más proyectos fallan silenciosamente. Si el agente no tiene acceso a contexto relevante, sus respuestas van a ser genéricas o incorrectas, y el usuario va a dejar de usarlo en dos semanas. La arquitectura RAG (Retrieval-Augmented Generation) es el estándar para conectar el agente a tu base de conocimiento interna: los documentos se indexan en Azure AI Search, y el agente recupera el contexto relevante antes de generar cada respuesta. Cómo se estructura ese contexto de negocio a escala está en la guía de Microsoft IQ.
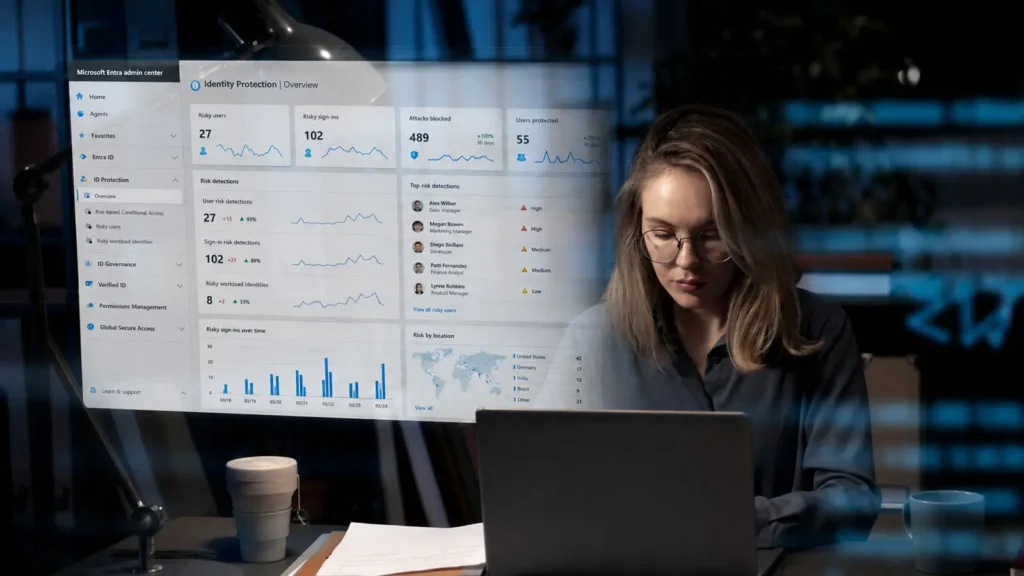
Sobre la capa de gobernanza: aquí está el riesgo que más ignoran los proyectos apurados. Un agente con acceso a sistemas críticos y sin controles adecuados es un vector de ataque. La gestión de riesgos asociados a agentes autónomos es estructuralmente distinta al software tradicional: el agente interpreta instrucciones, toma decisiones y actúa en tiempo real. Su capacidad de operar a gran escala puede convertir cualquier vulnerabilidad en un incidente de alto impacto. La respuesta técnica está en Microsoft Entra ID para la identidad del agente, Defender for Cloud para el monitoreo continuo y guardrails en Foundry que limitan qué puede y qué no puede hacer el agente según el contexto. El detalle de esta capa está en la guía de gobernanza y seguridad de agentes.
5. El error que está hundiendo la mayoría de los proyectos de agentes IA en 2026
El error que hunde la mayoría de los proyectos no es técnico, es organizacional. Se repite en tres formas: implementar un agente genérico, arrancar con datos en silos y no definir quién supervisa al agente. La tecnología funciona; lo que falla es la secuencia y la preparación.
Si hay una sola sección de este post que vale la pena leer, es esta.
Cualquier tecnología poderosa requiere un proceso de adaptación cuando se integra en sistemas nuevos. Las organizaciones que fallaron en 2025 no fallaron por elegir el modelo equivocado. Fallaron porque sus flujos de trabajo no estaban preparados para trabajar con agentes autónomos.
Hay tres manifestaciones concretas de este error que aparecen una y otra vez:
Error 1: implementar un agente genérico.
El 90% de los POCs que terminan archivados se diseñaron así: “queremos un agente que ayude con el servicio al cliente”. La formulación es tan amplia que el agente termina intentando hacer todo y haciendo nada bien. Los proyectos que funcionan tienen una especificidad quirúrgica: “queremos un agente que tome los tickets de soporte de nivel 1 relacionados con facturación, verifique el estado en el ERP, y resuelva de forma autónoma los casos que caen dentro de estos cinco escenarios predefinidos”.
Cuanto más específico es el objetivo, más fácil es medir el resultado, más rápido se ve el ROI y más fácil es expandir el alcance del agente una vez demostrado el valor.
Error 2: arrancar con datos en silos.
Un agente es tan bueno como los datos a los que accede. Si tu información está dispersa en hojas de cálculo, PDFs sin indexar, sistemas legacy sin APIs y bases de datos sin documentar, el agente va a reproducir ese caos a velocidad de máquina. Antes de construir cualquier agente, la pregunta correcta es: ¿puede un sistema automatizado acceder a la información que necesita, en el formato que necesita, con los permisos correctos?
Esta es la razón por la que la migración a cloud y la modernización del stack de datos no son pasos opcionales previos a la implementación de agentes. Son prerequisitos. El 75% de las empresas que adoptaron IA en la nube confirma que esa migración fue esencial para la adopción de IA y ML. No es una tendencia de marketing: es una relación de causa y efecto.
Error 3: no definir quién supervisa al agente.
Autonomía no significa ausencia de control. Los mejores sistemas de agentes en producción tienen un modelo claro de human-in-the-loop: el agente opera de forma autónoma dentro de un perímetro definido, y escala al humano cuando la decisión está fuera de ese perímetro. Las empresas que no definen este modelo desde el principio terminan en uno de dos extremos: el agente que nunca puede hacer nada porque todo requiere aprobación (proyecto fallido por inutilidad) o el agente que hace demasiado sin supervisión suficiente (proyecto fallido por incidente).
La definición del perímetro de autonomía es una decisión de negocio, no una decisión técnica. Y tiene que tomarse antes de que el arquitecto diseñe la primera capa.
6. Roadmap de 90 días para ir de cero a producción
El camino de cero a producción toma noventa días en tres tramos: evaluar y priorizar el caso, construir y validar un piloto con datos reales, y desplegar y medir contra un baseline. El primer mes no se construye nada; se encuentra el caso correcto.
Este es el plan que recomendamos en XMS para empresas que quieren resultados reales sin quemar el presupuesto en experimentos. No es el único camino, pero es el que más veces hemos visto funcionar.
Días 1 a 30: Assess & Prioritize
El objetivo de este mes no es construir nada. Es encontrar el caso correcto. Hacemos un inventario de los procesos candidatos usando cuatro criterios de scoring: volumen de transacciones (a mayor volumen, mayor impacto de la automatización), costo del error (procesos donde equivocarse cuesta caro son candidatos perfectos porque el agente puede ser más consistente que el humano), disponibilidad de los datos (si los datos no están accesibles, el agente no funciona) e impacto en cliente o en resultado de negocio.
También hacemos el diagnóstico del stack de datos existente. Esta semana de trabajo de discovery puede ahorrar dos meses de retrasos en producción.
El output de esta fase es un documento de una página: el caso #1 con objetivo específico, criterios de éxito medibles, datos requeridos y riesgos identificados. Si no puedes escribir ese documento, no estás listo para la fase 2.
Días 31 a 60: Build & Validate
Aquí arranca la construcción. Configuramos Azure AI Foundry en modo estándar (la configuración que ofrece control sobre datos, seguridad y redes, necesaria para cualquier empresa con datos sensibles), conectamos las fuentes de datos relevantes a través de MCP y definimos los guardrails del agente.
En paralelo, desarrollamos el POC y lo ponemos en manos de usuarios internos reales, no del equipo de IT. El feedback de los usuarios que van a operar el agente en producción es irreemplazable y suele revelar casos de uso que el equipo técnico no había contemplado.
Al final de este mes, tienes un agente funcionando con datos reales, usuarios reales y una primera medición contra el baseline.
Días 61 a 90: Deploy & Measure
Puesta en producción supervisada: el agente opera, pero hay un período de monitoreo intensivo donde el equipo revisa los casos que el agente resolvió de forma autónoma y valida que las decisiones son correctas. Activamos el monitoreo en Azure Monitor y establecemos las alertas que van a avisarnos cuando el agente salga del rango de comportamiento esperado.
Al final del día 90, tienes tres insumos concretos: los datos de ROI para justificar la expansión ante el directorio, los aprendizajes para mejorar el diseño del siguiente agente y el roadmap para la fase 2.
Dos herramientas de Microsoft que aceleran este ciclo de forma importante: el Azure Accelerate, el programa de Microsoft para partners que financia assessments y POVs reduciendo el tiempo y costo de la fase de discovery, y el free trial de 60 días de Microsoft Fabric, que permite validar la capa de datos antes de comprometer el presupuesto de licencias.
7. Las cinco preguntas que todo CTO debería hacerle a su partner antes de implementar un agente IA
Antes de firmar, hazle cinco preguntas a tu partner: cuántos agentes tiene en producción hoy, cómo maneja la identidad y el acceso del agente, cuánto toma del piloto a producción, qué pasa cuando el agente falla y si tiene especialización certificada en Azure AI Foundry.
Un proyecto de agentes mal implementado es más costoso que no implementarlo. El partner que eliges determina en gran medida si llegas a producción o te quedas en el demo. Estas son las preguntas que recomendamos hacer antes de firmar cualquier propuesta:
¿Cuántos agentes tienen corriendo en producción hoy, no en demo?
Un POC en un sandbox no enseña lo que enseña la producción. Los problemas reales de latencia, fallo de herramientas, manejo de excepciones y comportamiento del agente bajo carga aparecen en producción. Pide referencias de clientes con agentes en producción hace seis meses o más.
¿Cómo manejan la identidad y el acceso del agente a los datos?
Un partner que responde “le damos al agente acceso de administrador temporalmente” está creando un riesgo de seguridad serio. La respuesta correcta involucra Microsoft Entra ID para la identidad del agente, control de acceso basado en roles y principio de mínimo privilegio: el agente accede solo a lo que necesita para ejecutar su tarea.
¿Cuánto tiempo estimamos del POC a producción para un caso similar al mío?
La respuesta honesta está entre 4 y 12 semanas dependiendo de la complejidad y el estado del stack de datos. Si alguien te dice “dos semanas para todo”, está vendiéndote el demo, no el agente en producción.
¿Qué pasa cuando el agente falla o toma una decisión incorrecta?
Esta pregunta revela si el partner ha pensado en gobernanza. La respuesta debe incluir: mecanismos de escalada al humano, logging de decisiones para auditoría, y un proceso definido para ajustar el comportamiento del agente cuando se detectan errores.
¿Tienen especialización certificada en Azure AI Foundry?
El ecosistema de agentes en Azure evoluciona muy rápido. Un partner con especialización en Build AI Apps on Microsoft Azure o AI Platform on Microsoft Azure tiene acceso a recursos técnicos, roadmaps y soporte de Microsoft que un partner sin esas certificaciones no tiene. Eso se traduce en proyectos que se implementan más rápido y con menos retrasos por bloqueos técnicos.
La ventana todavía está abierta, pero se requiere partir con arquitectura correcta
El 92% de las empresas planea aumentar su inversión en IA en los próximos tres años. Eso significa que más empresas van a construir agentes, más rápido. La ventaja para quien empieza hoy no está en ser el primero, sino en hacerlo bien desde la base.
El CTO que implementa bien sus primeros dos o tres agentes tiene algo más valioso que los agentes mismos: tiene una arquitectura replicable, un equipo que sabe operar sistemas autónomos y un track record interno que facilita la expansión. Eso es lo que separa a las organizaciones que acumulan capacidad real de las que acumulan demos.
Los agentes de IA son software de producción. Se diseñan, se testean, se monitorean y se mejoran como cualquier sistema crítico. La diferencia es que tienen autonomía, lo que amplifica tanto el valor cuando están bien diseñados como el riesgo cuando no lo están.
Si buscas apoyo profesional para iniciar este proceso, en XMS contamos con profesionales certificados a tu disposición.
Nota de Daniela Lalanne (Directora de Marketing XMS)
¿Copilot Studio o Azure AI Foundry para tu caso?
En XMS evaluamos tu proceso, tus datos y tus permisos, y te decimos con qué plataforma Microsoft conviene construir. Sesión inicial sin costo y sin compromiso.